Una console
al posto di 3-4 strumenti.
Vulnerabilità, asset, fornitori, privacy e incidenti in un solo posto, con le evidenze per NIS2, Modello 231 e GDPR raccolte strada facendo.
Un percorso iniziato nel 2009 e proseguito senza interruzioni in Reterea. Lo usiamo ogni giorno sui nostri server e sui nostri PC.
Da strumenti separati a una console
- Un inventario per tutti i moduli
- Un solo accesso
- Un solo piano
Cosa sostituisce,
e cosa resta fuori.
Inserisci quanto spendi oggi per gli strumenti che Sherlock Guard sostituisce davvero. Lascia vuoto quello che non hai. I numeri restano nel tuo browser.
Questi restano, e lavorano insieme
Difendono in tempo reale. Sherlock Guard ne legge stato e log, non li sostituisce.
Sherlock Guard assegna i corsi e traccia completamenti e attestati. Contenuti, video e phishing simulato restano dove sono.
Il canale di segnalazione resta il vostro. Sherlock Guard aggiunge il registro del Gestore, i termini di legge e i flussi all'OdV.
Resta. Lavora su dati aggiornati invece che su un Excel da rifare ogni volta.
Sette aree,
una sola console.
Scegline una per vedere cosa c'è dentro. Ogni area riunisce il lavoro che oggi sta in uno strumento separato o in un foglio Excel.
Cosa è esposto sui tuoi host e cosa correggere prima.
Agente endpoint
La CLI sgagent inventaria le tue macchine — pacchetti, applicazioni, servizi, stato OS/EOL, porte in ascolto (TCP e UDP) — segnala le vulnerabilità con remediation guidata e, opzionale, osserva le connessioni della macchina. Dal comando di installazione generato in console all'agent attivo in meno di due minuti.
- Windows · Linux · macOS
- Installazione in 2 minuti, difensiva e solo on-box
- CVE matching (OSV · NVD · MSRC)
- Monitor connessioni host opt-in (egress · host↔OT · UDP)
- Auto-update firmato + watch mode
Classifica, arricchisci e triagia
I finding sono classificati per severità, taggati con CWE e arricchiti con contesto CVE — passaggio AI con fallback deterministico — poi esaminati, assegnati e annotati dai tuoi analisti.
- AI + fallback deterministico
- Contesto CWE/CVE
- Workflow di revisione analista
- Incidenti e clustering
CTI e prioritizzazione
Feed di minacce più segnali KEV ed EPSS per dare priorità a ciò che è davvero sfruttato — con un assistente CTI Q&A con fonti.
- Feed minacce (TAXII/MISP)
- Prioritizzazione KEV + EPSS
- CTI Q&A con fonti
Triage e risposta
Regole di auto-triage, playbook, alert su metriche e azioni in uscita: notifiche webhook firmate o ticket nel tuo Jira / ServiceNow.
- Regole auto-triage
- Playbook, alert e webhook firmati
- Ticket Jira / ServiceNow
Protezione dei siti ospitati
Per i server che ospitano siti WordPress. Con il profilo Web server l'agente controlla a ogni ciclo tutti i siti dell'host — PHP dove non dovrebbe esserci, modifiche a wp-config, .htaccess e mu-plugin, file del core diversi dalla release ufficiale — legge i log dei vhost direttamente sulla macchina e confronta ogni plugin e tema con un feed dedicato alle vulnerabilità WordPress, con il comando di aggiornamento già pronto. Le regole di notifica possono avvisarti subito.
- PHP negli upload, PHP nascosti, baseline dei file sensibili
- Core WordPress confrontato con i checksum ufficiali
- Plugin e temi vulnerabili, con la correzione
- Webshell, exploit e brute force dai log dei vhost
- Cambio di profilo dalla console, senza reinstallare
Cosa possiedi: PC, server, cloud, switch, NAS e OT.
Catalogo hardware e aggiornamenti di BIOS, firmware e driver
Ogni PC, server, macchina virtuale e VPS con CPU, memoria, dischi, schede di rete e BIOS, direttamente dall'inventario degli agent, con lo storico delle modifiche. Gli aggiornamenti disponibili di BIOS, BMC, driver e firmware arrivano dai cataloghi Dell, Lenovo e HP, da LVFS e da Windows Update, con la classificazione del produttore; i server senza agent si leggono dal BMC via Redfish. "Non verificato" non diventa mai "aggiornato".
- Fisico, virtuale e cloud in un solo catalogo, export CSV/XLSX
- Aggiornamenti di BIOS, BMC, driver e firmware con la classificazione del produttore
- Server senza agent da iDRAC, iLO, XClarity (sola lettura)
- Patch level di macOS, idoneità a Windows 11, blocco Asset per l'assicurazione
Visibilità asset industriali
Porta il tuo parco OT/ICS nella stessa console: importa un inventario di asset industriali (Armis, Tenable OT, Claroty, 4indy) con la sua topologia di rete e ingerisci export di flussi NetFlow/PCAP passivi (nfdump, Zeek, IPFIX/sFlow). Poi collega ogni asset OT al suo obbligo regolatorio — il layer di compliance e tracciabilità sopra il tuo stack OT.
- Inventario asset OT + grafo topologia
- Import flussi NetFlow/PCAP passivo
- Segnale rogue device (IP ignoto ↔ OT noto)
- Link asset OT ↔ obbligo NIS2/TISAX
Network Sensor nativo
Un sensore passivo per i tuoi switch LAN/OT: legge l'inventario degli switch via SNMP in sola lettura e riceve NetFlow, sFlow e syslog che gli switch già inviano — nessuno scan attivo, nessun probing di PLC/HMI. Binario firmato dedicato per Linux, macOS e Windows, con self-update firmato.
- Inventario SNMP sola lettura + topologia LLDP/CDP
- NetFlow v5/v9/IPFIX + sFlow passivi
- Ricezione syslog + trap SNMP
- Segnale rogue device (IP ignoto ↔ OT noto)
- NAS Synology e QNAP: CVE del firmware, aggiornamenti, dischi, RAID
- Binario firmato multi-OS + self-update
Connettori dati
Importa i finding direttamente dai sistemi che possiedi: repository GitHub, GitLab e Gitea, più account cloud AWS, Azure, GCP e Microsoft 365.
- GitHub, GitLab e Gitea (Dependabot, repo)
- Anomalie spesa cloud + posture Defender/SCC
- Secure score M365, gap MFA e utenti a rischio
- Monitoraggio account violati (HIBP)
Rischio dei fornitori, DPA, documenti e questionari.
Fornitori e TPRM
Gestisci i fornitori come un portafoglio: onboarding, classificazione e scoring del rischio, assessment di sicurezza inviati e valutati, tracciamento di contratti e DPA con promemoria di rinnovo — evidenze raccolte tramite un portale assessment pubblico. Lo scoring avanzato aggiunge una heatmap di rischio del portfolio, il trend dello score per fornitore (delta e pendenza) e un benchmark di settore curato.
- Registro fornitori e scoring rischio
- Heatmap portfolio, trend score e benchmark settore
- Campagne assessment + portale pubblico
- Contratti, DPA e promemoria rinnovo
Generatore DPA
Redigi accordi sul trattamento dei dati (GDPR Art. 28) da template versionati, unendo dati di fornitore e RoPA nelle clausole con varianti per rischio. Invia la bozza a un legale esterno tramite un portale sicuro, approva internamente con firma a due persone e promuovila nel registro contratti — solo bozze, mai un'attestazione di validità legale.
- Template GDPR Art. 28 + clausole per rischio
- Portale di revisione legale esterna + verdetto
- Approvazione a due persone → contratto
Documenti e questionari
Una libreria documentale per policy, certificati ed evidenze di audit; un Q&A documentale fondato che risponde dalla tua libreria con citazioni; questionari di sicurezza compilati per te dalla tua copertura reale; un trust portal pubblico con evidenze protette da NDA per i tuoi clienti.
- Libreria + Q&A documentale (RAG con citazioni)
- Auto-risposta questionari
- Trust portal pubblico (NDA)
Chi fa cosa: registri, deleghe, formazione, Modello 231.
Governance e RoPA
Un registro di governance per decisioni e approvazioni, un Registro dei trattamenti (RoPA) GDPR con responsabili e DPA, e la gestione delle policy — la metà organizzativa della compliance, non solo quella tecnica.
- Registro decisioni e approvazioni
- RoPA GDPR, responsabili e DPA
- Gestione ciclo di vita policy
RACI e deleghe
Rendi esplicita la responsabilità: assegna ruoli R/A/C/I alle persone su qualsiasi risorsa, registra deleghe formali di autorità con mandato legale o operativo e leggi l'audit trail a prova di manomissione di ogni delega. Una revisione legale registrata è un'evidenza, mai un'attestazione di validità legale.
- Matrice RACI su qualsiasi risorsa
- Deleghe legali e operative + revisione
- Audit trail per delega
Consapevolezza
Assegna la formazione giusta alle persone giuste: un catalogo versionato con un corso per ognuno dei 13 framework, assegnato automaticamente per ruolo con scadenze e ricorrenza al decadere del certificato, certificati PDF generati e una guida per corso. Il completamento appare come attestazione positiva nelle pagine Compliance — registra il completamento, non ospita video/SCORM né valuta un esame.
- Catalogo predefinito per tutti i 13 framework
- Assegnazione automatica per ruolo + ricorrenza
- Certificati PDF + reporting di completamento
Flussi informativi all'OdV e registro del Gestore delle segnalazioni
Per le aziende con Modello 231 (D.lgs. 231/2001). Il flusso informativo periodico all'Organismo di Vigilanza si costruisce con i dati cyber che Sherlock Guard ha già, e il membro dell'OdV conferma la presa visione. Il Gestore delle segnalazioni registra quelle ricevute per lettera, telefono o incontro in un registro che nessun altro può aprire: non gli owner, non gli admin, non il nostro staff. Uno strumento di supporto, non un'attestazione di conformità né un canale di segnalazione.
- Report del periodo sul versante art. 24-bis: incidenti, KEV, accessi, formazione
- Invio trimestrale o semestrale, presa visione conservata come evidenza
- Termini del whistleblowing calcolati: 7 giorni, 3 mesi, cancellazione a 5 anni
- Registro visibile solo al Gestore, cifrato, all'OdV solo conteggi
Dall'allarme alla notifica, con le evidenze conservate.
Incident management
Gestisci gli incidenti di sicurezza end-to-end: timeline del caso, task, catena di custodia delle evidenze e il workflow di notifica regolatoria NIS2/ACN 24h/72h — con playbook per standardizzare la risposta. Il reporting avanzato aggiunge una timeline visiva a swimlane, template di checklist, approvazioni sui task e collegamento ticket Jira/ServiceNow con sync in pull.
- Timeline caso, task e custodia evidenze
- Notifica regolatoria 24h/72h
- Timeline visiva, checklist e approvazioni
- Collegamento ticket Jira/ServiceNow (pull)
Integrazione autorità
Notifica alle autorità via PEC reale (posta certificata su SMTP/IMAP standard) con la casella del tuo gestore — Aruba, Postel, Italpost — e conserva la traccia probatoria ufficiale: ricevute di accettazione/consegna scaricate automaticamente, più il numero di protocollo del portale ACN/CSIRT. La PEC è un trasporto reale; l'invio al portale resta guidato dall'operatore (nessuna API autorità inventata).
- Invio PEC reale + scarico ricevute
- Caselle Aruba / Postel / Italpost
- Ricevute ufficiali e protocolli del portale
Integrazione assicurazioni
Invia il report cyber-insurance / posture direttamente a un broker o assicuratore — come allegato email o webhook firmato — con storico degli invii tracciato, e tieni sotto controllo i rinnovi di polizza con scadenze e riconciliazione dello stato.
- Template di consegna broker/assicuratore
- Invio report diretto + storico
- Tracciamento rinnovi polizza
Integrazione SIEM & SOC
Ricevi gli alert inviati dal tuo SIEM/SOC (Splunk, Elastic, QRadar, Sentinel o qualsiasi sorgente) tramite un webhook in ingresso con token, correlali agli incidenti con un punteggio di confidenza e apri incidenti automaticamente con i playbook SOC. Solo inbound e difensivo — non ci colleghiamo mai verso il tuo SIEM.
- Webhook alert in ingresso (con token)
- Correlazione alert↔incidente + confidenza
- Playbook SOC: apri / arricchisci / notifica
Framework guidati, casi regolatori, export per gli audit.
Conformità guidata
Procedure passo-passo per tutti i 13 framework — NIS2/ACN, CRA, ISO 27001, CIS v8, DORA, GDPR, SOC 2, NIST CSF 2.0, PCI DSS, TISAX, ISO 13485 e ISO 22716 — con checklist, prove allegabili a ogni passo e un manuale IT/EN, più i tuoi finding aperti mappati sui loro controlli con un crosswalk curato. L'audit readiness assembla un dossier di accountability unificato e condivide un portale in sola lettura con un auditor esterno — evidenza di revisione, non una certificazione.
- Percorsi guidati per tutti i 13 framework (IT/EN)
- 13 framework + mappatura crosswalk
- Dossier di accountability + export per certificazione
- Portale auditor esterno con rilievi
Tracciabilità regolatoria
Gestisci un caso regolatorio, contrattuale o di audit dalla fonte o clausola confermata fino a obblighi, titolarità, evidenze, approvazioni e dossier con checksum — versionando i contratti e rivedendo a mano le proposte di clausola AI con citazioni. Scadenze live, obblighi ricorrenti e trend del pilot fanno emergere il lavoro da seguire; il workspace supporta decisioni umane, non determina applicabilità legale.
- Matrice caso–obbligo con collegamenti alle evidenze
- Azioni, RACI, reminder e communication pack
- Dossier con checksum + prova di consegna
- Scadenze, colli di bottiglia, ricorrenze e trend pilot
SBOM di prodotto
Carica la SBOM CycloneDX di ogni prodotto: i componenti sono confrontati con le fonti CVE, i ri-caricamenti si riconciliano da soli, il VEX registra le decisioni di triage — e una ricerca risponde alla domanda Log4j su tutti i prodotti.
- Inventario SBOM per prodotto + VEX
- Trigger KEV, pannello prontezza art. 14
- Ricerca componenti “Siamo affetti?”
Export compliance
Genera export CSV, JSON e PDF — con CSV protetto da formula injection — più report ricorrenti pianificati, pronti per gli audit.
- CSV / JSON / PDF
- CSV anti-formula
- Report pianificati
Integrazione GRC esterni
Interoperabilità con ServiceNow GRC, OneTrust, Archer e altre piattaforme GRC tramite formati standard: esporta controlli, finding e rischi come JSON/XML/CSV (download o webhook firmato) e importa framework esterni nel tuo modello di controlli con mappatura controllo-a-controllo. Interoperabilità a formati standard — nessun lock-in fragile del fornitore.
- Export controlli/finding/rischi (JSON/XML/CSV)
- Import framework esterni + mappa controlli
- Profili ServiceNow GRC / OneTrust / Archer
Dashboard, accesso aziendale e supporto.
Dashboard e rischio
Una dashboard executive e la panoramica minacce per il management, widget personalizzati, un registro rischi, il grafo degli asset e la ricerca cross-modulo — lo stato della tua sicurezza a colpo d'occhio.
- Executive e panoramica minacce
- Registro rischi
- Grafo asset, hunt e ricerca
Accesso enterprise
Accedi con l'identity provider aziendale: SSO via OIDC (Entra ID, Google) e SAML 2.0 (ADFS e IdP legacy), con SCIM 2.0 e provisioning JIT e SSO obbligatorio. 2FA e accesso basato su ruoli personalizzati per tutti.
- SSO: OIDC + SAML 2.0
- SCIM 2.0 + provisioning JIT
- 2FA (TOTP) + ruoli personalizzati
Aiuto che risponde
Help contestuale in ogni pagina, un assistente AI fondato sulla conoscenza curata del prodotto, e chat live con un operatore umano quando serve.
- Chat live: AI + operatore
- Help contestuale ovunque
- Guide e documentazione
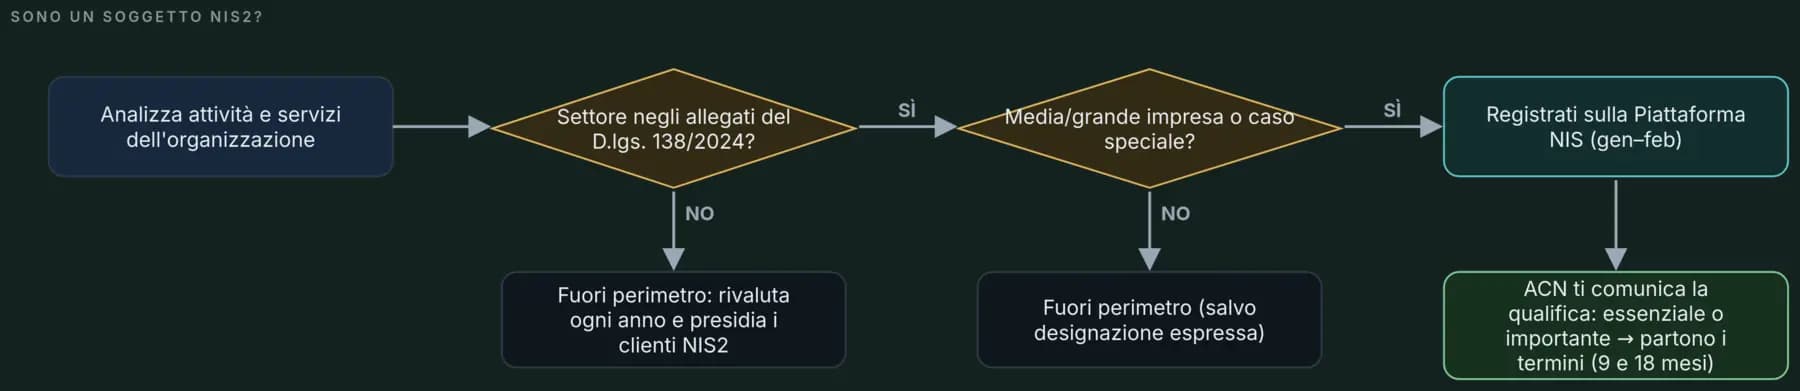
Sei un soggetto NIS2? Parti da qui.
Le misure di base sono già obbligatorie per i soggetti in elenco dal 2025; chi è entrato per la prima volta nel 2026 ha tempo fino al 31 luglio 2027. Il percorso ACN guidato è incluso in ogni piano.


I NAS che l'azienda usa davvero,
controllati senza installarci nulla.
Synology e QNAP sono ovunque, e sono tra i bersagli preferiti dei ransomware. Il sensore di rete li legge via SNMP in sola lettura e Sherlock Guard trasforma la lettura in finding: firmware vulnerabile, aggiornamenti in sospeso, dischi e RAID a rischio.
- Versione del firmware confrontata con le CVE pubblicate in NVD, con priorità CISA KEV ed EPSS
- Aggiornamento del firmware disponibile ma non installato
- Dischi guasti o con salute degradata, pool RAID degradati o crashati
- Il finding si chiude da solo quando il problema sparisce
Nessun agent sul NAS: basta attivare SNMP (meglio v3), in sola lettura, verso il sensore.
Synology
- Modello, seriale, versione DSM e Update
- Aggiornamento disponibile, come lo segnala il NAS
- Stato di sistema, dischi e loro salute, pool RAID
- CVE del firmware DSM
QNAP
- Modello, seriale e versione del firmware
- Dischi e S.M.A.R.T. (MIB storico, dove disponibile)
- CVE del firmware QTS e QuTS hero
Altri NAS e SAN
I log di accesso si possono inviare al sensore via syslog e vengono classificati come gli altri log. I controlli di firmware, dischi e RAID sono per Synology e QNAP.
All'OdV i fatti cyber,
al Gestore le segnalazioni, solo a lui.
Per le aziende con Modello 231 (D.lgs. 231/2001). Il flusso informativo periodico all'Organismo di Vigilanza si costruisce con i dati che Sherlock Guard ha già, e il Gestore delle segnalazioni ha un registro che nessun altro può aprire.
- Un report per periodo sul versante art. 24-bis: incidenti, data breach, notifiche, KEV, modifiche agli accessi, formazione
- Inviato all'OdV ogni trimestre o semestre, con la presa visione conservata come evidenza
- Termini del whistleblowing calcolati: avviso entro 7 giorni, esito entro 3 mesi
- Le segnalazioni le vede solo il Gestore designato: non gli owner, non gli admin, non il nostro staff
Uno strumento di supporto e una traccia di evidenze, non un'attestazione di conformità né un canale di segnalazione: il canale resta quello del vostro Modello.
Flussi informativi all'OdV
- Periodo dal report precedente, numeri congelati
- PDF e CSV, ogni blocco con la sua fonte
- Il membro dell'OdV entra come viewer e conferma la presa visione
- Invio programmato all'email dell'OdV
Registro del Gestore
- Segnalazioni ricevute per lettera, telefono o incontro
- Protocollo, esame preliminare, fascicolo e scansioni
- Promemoria senza alcun dettaglio della segnalazione
- Contenuti cancellati dopo 5 anni, all'OdV solo conteggi
Registrati, raccogli,
rivedi.
Nessun rollout di sei mesi. Crea un'organizzazione, distribuisci l'agente per inventariare i tuoi host — o carica log e CSV dalla console — e lascia che il worker faccia il primo passaggio.
Registrati e crea la tua org
Avvia una prova gratuita di 30 giorni — senza carta. Il tuo tenant è isolato a livello di riga in Postgres.
Distribuisci l'agente o connetti le tue sorgenti
Genera il comando di installazione in console e incollalo su ogni host — meno di due minuti dal comando all'agent attivo, in modo difensivo e solo on-box, su Windows, Linux e macOS. Oppure connetti GitHub, GitLab, Gitea, AWS, Azure, GCP, Microsoft 365 e HIBP, o carica log, CSV e SBOM di prodotto dalla console.
Classifica, rivedi, esporta
Il worker classifica i finding; gli analisti rivedono e triagiano; tu esporti report pronti per la compliance.
$ sgagent register --backend $API --token $TOKEN→ registered: device 9f3a… ok$ sgagent collect✓ 412 packages · 31 services · OS/EOL (1.2s)$ sgagent watch --interval 300→ collecting every 5m · on-box only$ sgagent recommendations --ndjson{"action":"upgrade","pkg":"openssl"} ×3
Dove sono i tuoi dati
Sherlock Guard è un servizio cloud (SaaS): non installi server, solo l'agente sulle macchine di cui vuoi l'inventario.
- Server nell'Unione Europea, in Germania
- L'agente raccoglie l'inventario difensivo della macchina su cui gira (software e versioni, sistema operativo, servizi in ascolto, configurazione, hardware). Non scansiona altri dispositivi e non esegue attacchi
- Log di sistema solo se li attivi tu: password, token e indirizzi email vengono oscurati sulla macchina prima dell'invio
- Ogni organizzazione vede solo i propri dati, separati a livello di database; connessioni cifrate e registro di audit a prova di manomissione
Piani che crescono con te.
Ogni piano inizia con una prova gratuita di 30 giorni — senza carta. Prezzi al mese, in EUR, IVA esclusa.
Fatturazione mensile, semestrale (−10%) o annuale (−20%) — scegli la cadenza sopra le card. Le promozioni attive sono mostrate su ogni card.
Per piccoli team che iniziano a usarlo sul serio.
- 25 asset monitorati (extra: 2,00 €/asset/mese)
- 2 analisti + viewer illimitati
- Connettori GitHub, GitLab, Gitea, AWS, Azure, GCP, M365 e HIBP
- Libreria documenti (20 documenti)
- Export CSV
- Accesso API
- Retention 90 giorni
- Supporto email (48h)
Il piano completo: più formati, watch mode, export audit.
- 150 asset monitorati (extra: 1,80 €/asset/mese)
- 8 analisti + viewer illimitati
- Connettori GitHub, GitLab, Gitea, AWS, Azure, GCP, M365 e HIBP
- Libreria documenti (100 documenti)
- Export CSV + JSON
- Modalità watch pianificata
- Trust portal pubblico (evidenze con NDA)
- Export audit
- Retention 1 anno
- Supporto email (24h)
Alto volume, tutti i formati, dashboard personalizzate e multi-tenant MSP.
- Tutto del piano Pro, più:
- 500 asset monitorati (extra: 1,60 €/asset/mese)
- 25 analisti + viewer illimitati
- Libreria documenti (500 documenti)
- Tutti i formati export (CSV/JSON/PDF)
- Dashboard personalizzate
- Multi-tenant MSP
- Retention 2 anni
- Supporto chat
Quando serve una mano, non solo uno strumento.
La prova gratuita la usi in autonomia. Se vuoi qualcuno che lavori con te, Reterea offre due servizi, a parte rispetto al canone.
Assessment NIS2 guidato
La prova gratuita ti fa vedere la piattaforma. L'assessment guidato ti dice dove sei rispetto agli obblighi, e lo fanno i nostri specialisti sul tuo ambiente.
- Configurazione di Sherlock Guard sui tuoi sistemi, a cura del nostro team
- Analisi dei gap rispetto alle misure di sicurezza richieste da ACN (D.Lgs. 138/2024)
- Registro fornitori impostato con i tuoi fornitori più critici
- Prima versione del dossier di accountability, pronta per gli audit
- Incontro di restituzione con il piano delle priorità
Preventivo in base al numero di dispositivi e sedi. Se attivi Sherlock Guard con un contratto annuale, il costo dell'assessment viene scalato dal canone. Il dossier documenta lo stato delle misure e le priorità: non è un'attestazione di conformità.
Richiedi l'assessment guidatoIl SOC di Reterea
Se non hai un presidio di sicurezza interno, il team Reterea monitora per te gli alert di Sherlock Guard e prende in carico gli eventi.
- Copertura: orario d'ufficio, con reperibilità fuori orario per gli eventi critici
- Chi monitora: il team di sicurezza di Reterea
- Presa in carico e tempi di risposta: definiti nel contratto
Hai già un SOC o un SIEM? Sherlock Guard ne riceve gli alert via webhook e li collega agli incidenti: il tuo SOC continua a rilevare gli attacchi, Sherlock Guard aggiunge ciò che serve per la NIS2.
Chiedi un preventivoVuoi prima parlarne? Prenota un incontro conoscitivo gratuito →